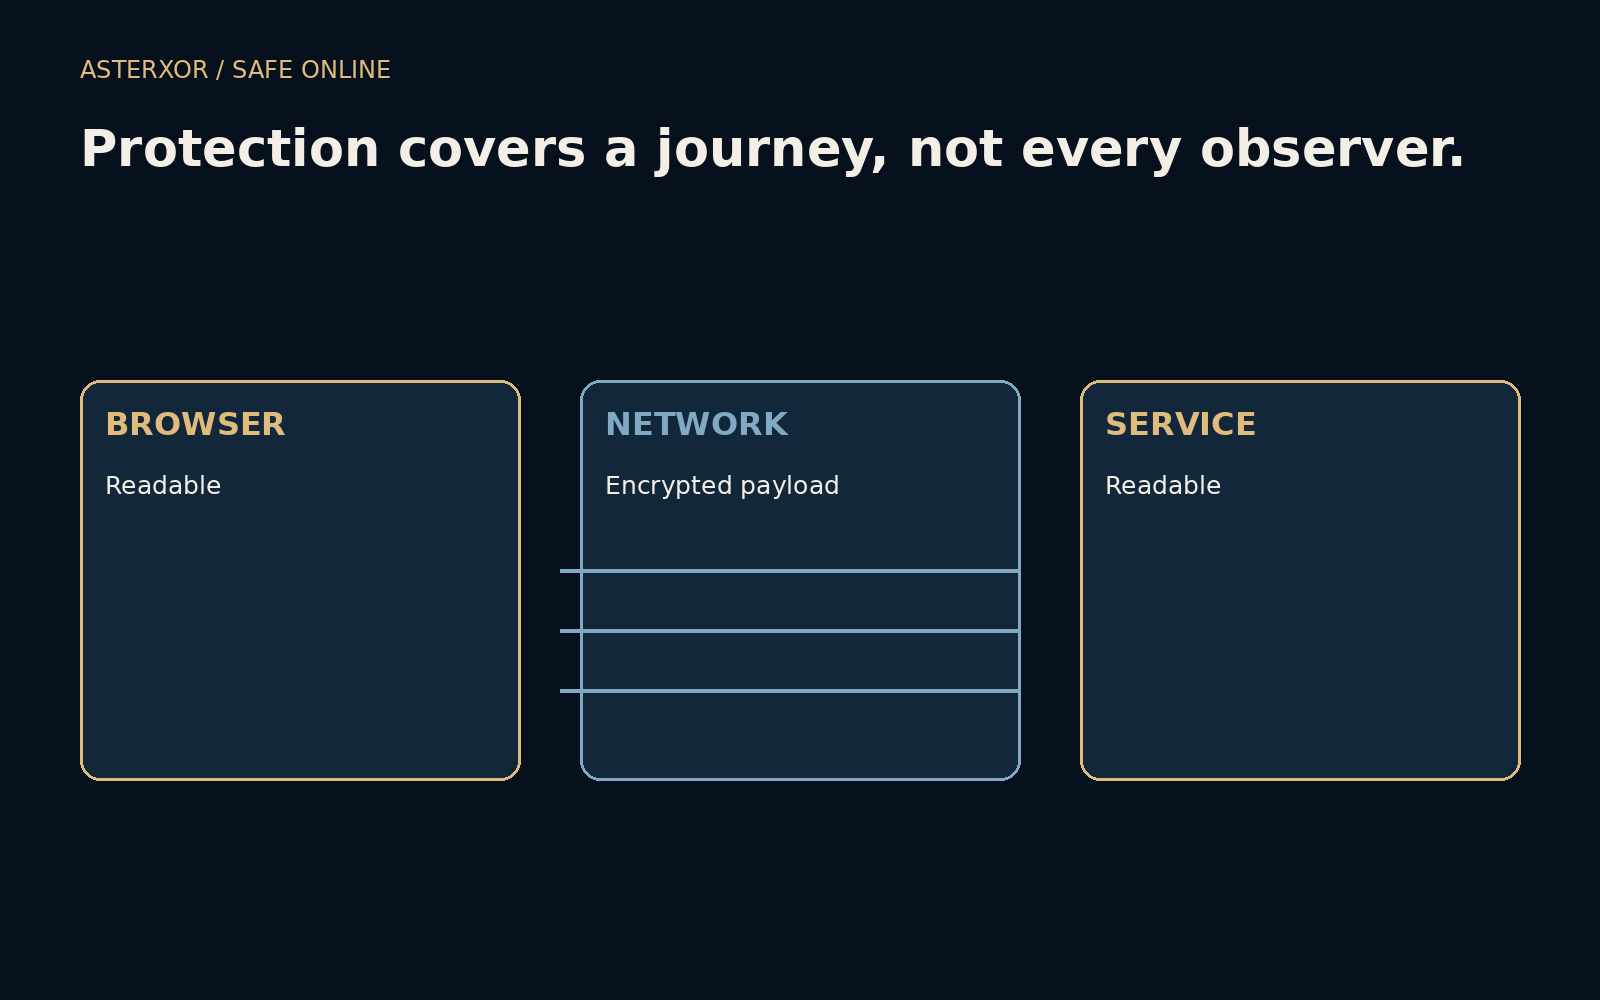
比起笼统问“隐藏了吗”,不如问“对谁隐藏”?
HTTPS 通过 TLS 保护客户端与服务之间的通信,但保护有边界。浏览器必须理解要显示的页面,目的服务也必须处理收到的请求。网络路径上的观察者,与两个端点看到的内容不同。三部分示意图帮助分清视角。
加密有边界,关于可见性的说法也有。
受保护的是路径上的交换
在证书验证正常、端点未被控制且无获授权拦截的 HTTPS 连接中,普通网络观察者不能把路径、查询或正文直接当明文 HTTP 阅读。TLS 也帮助防止交换内容被悄悄篡改,证书检查则按证书体系规则把连接与预期主机名关联。
这些假设很重要。设备受控、主动安装的检查系统或绕过证书警告,都会改变情形。本次没有建立连接或检查数据包,而是从声明的正常 HTTPS 安排出发,避免把可见性保护说得过大。
浏览器和服务仍需要内容
浏览器解密信息才能显示页面;设备上的软件也可能按权限和架构与内容交互。接收服务要处理提交的数据,也可能依其系统和政策保留日志。传输加密不会向你主动发送的接收方隐藏消息。
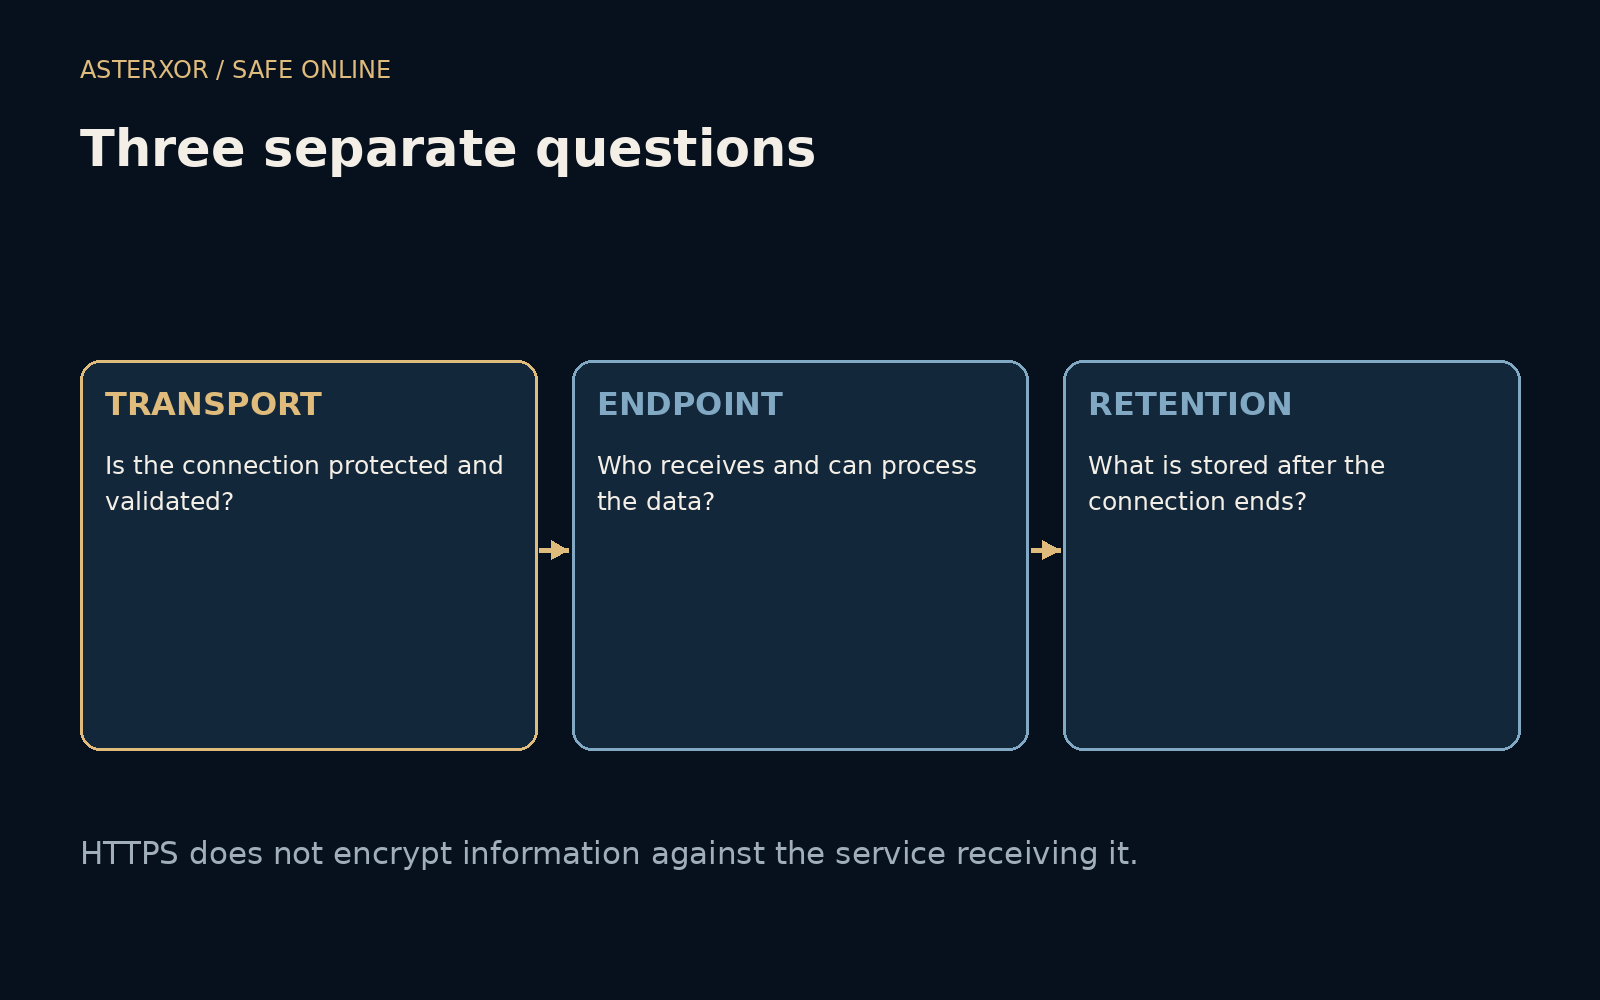
因此,选择把个人信息交给哪里时,连接安全只是其中一项。它能把数据准确送到你其实不愿分享的组织。目的、访问控制、保留方式和后续分享还需单独评估,因为它们发生在端点及之后,连接图标无法回答。
网络仍能看到部分背景
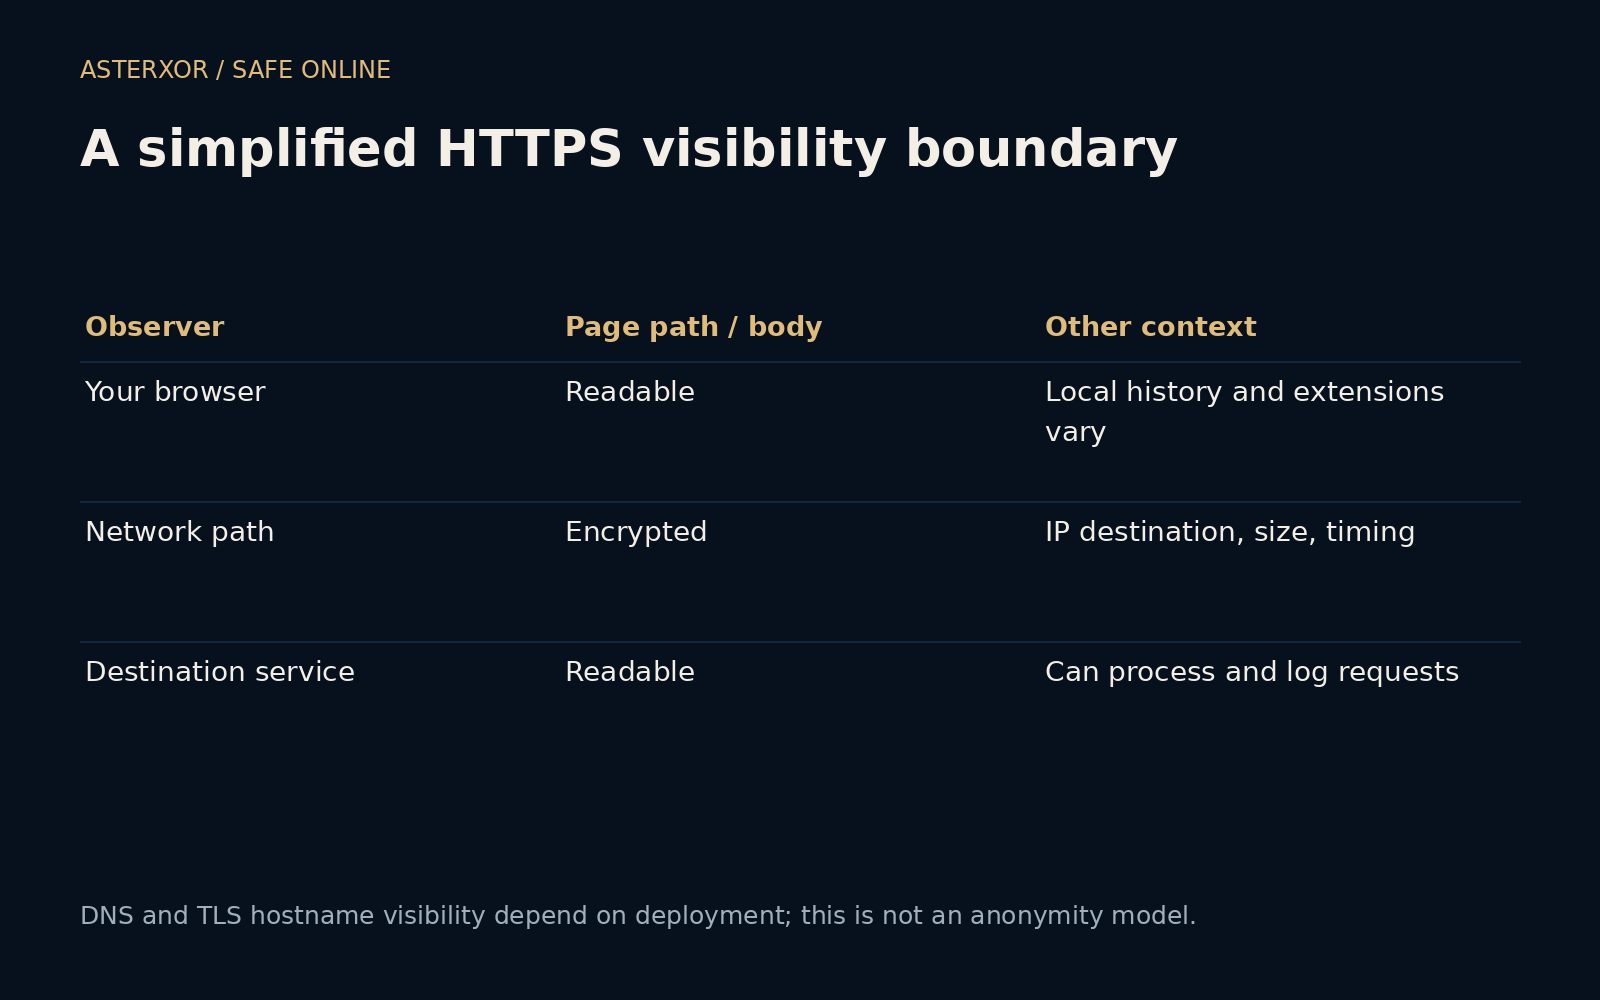
即使应用内容加密,普通网络路径仍可观察目标 IP、数据包大小和时间。这不等于直接读到每条消息,却可能提供背景。主机名可见程度还取决于 DNS 传输、TLS 配置,以及是否支持并使用加密客户端问候。
不要把简图当成匿名保证。加密 DNS 会改变谁能观察查询,VPN 会改变路径上各方看到哪些连接,但都不会让所有观察者消失。好问题应明确观察者和信息:它能看到正文、目标地址,还是时序?
本地检查是一张说法地图
脚本为浏览器、网络路径和目的服务建立可见性矩阵。五项断言确认两个端点可读内容,网络不能读取受保护路径,但仍观察目的地信息和时序。这是在检查图中预设说法的一致性。
没有测试 TLS 实现,没有抓包或监控真实网络。矩阵刻意省略许多部署细节,其价值是避免“已加密”悄悄扩张成“所有地方都看不见”。特定工作环境、浏览器或提供方安排,必须另查实际配置。
使用保护,但不要让它包办一切
保持浏览器连接检查,遇到意外安全警告就停下,不因页面声称正常而略过。通过核实入口进入重要服务,保持软件更新,并考虑目的地是否需要所索取的信息。这些措施补充 HTTPS,处理分享行为的不同环节。
提交之后,断开连接不会抹去接收方已拿到的内容。账户记录、服务器日志、下载副本和本地历史各有生命周期。关心保留或删除时,应查看相应服务控制和政策。边界清楚,受保护的旅程才更能指导下一步决定。