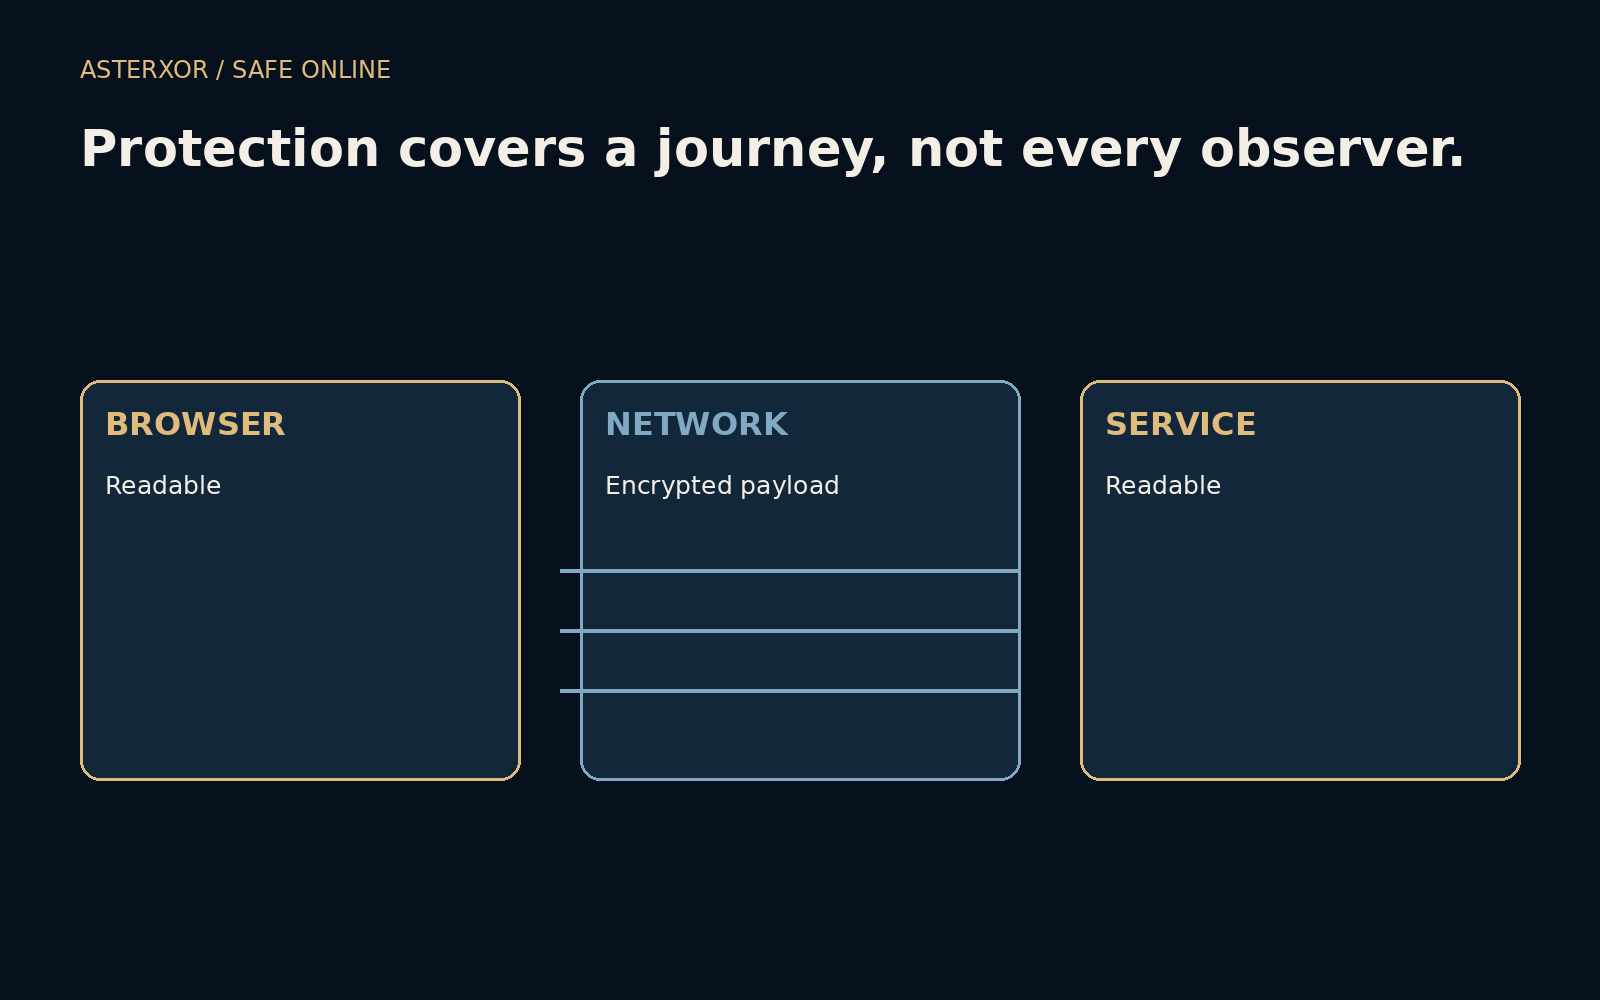
숨겨졌다는 말보다 누구에게 숨겨졌는지가 유용하다.
HTTPS는 TLS로 클라이언트와 서비스 사이의 통신을 보호한다. 하지만 경계가 있다. 브라우저는 표시할 페이지를 이해해야 하고 목적지 서비스는 요청을 처리해야 한다. 네트워크 경로의 관찰자는 양 끝점과 다른 것을 본다. 세 부분 그림으로 관점을 나눈다.
암호화에도 가시성 주장에도 경계가 있다.
경로의 교환을 보호한다
인증서 검증이 정상이고 끝점이 침해되지 않았으며 승인된 검사가 없는 HTTPS에서는 일반 네트워크 관찰자가 경로, 쿼리, 본문을 평문 HTTP처럼 읽을 수 없다. TLS는 탐지되지 않는 내용 변경도 막는 데 도움이 된다. 인증서 검사는 체계의 규칙에 따라 연결을 예상 호스트에 연결한다.
이 가정은 중요하다. 기기 침해, 의도적으로 설치한 검사 시스템, 무시한 인증서 경고는 상황을 바꾼다. 연결을 만들거나 패킷을 보지 않았다. 정상 HTTPS라는 선언한 조건에서 보호 범위를 과장하지 않고 설명한다.
끝점에는 내용이 필요하다
브라우저는 페이지를 표시하려고 내용을 해독한다. 기기의 다른 소프트웨어도 권한과 구조에 따라 상호작용할 수 있다. 수신 서비스는 제출한 내용을 처리하고 정책과 시스템에 따라 기록할 수 있다. 전송 암호화가 보내기로 한 상대에게 메시지를 숨기지는 않는다.
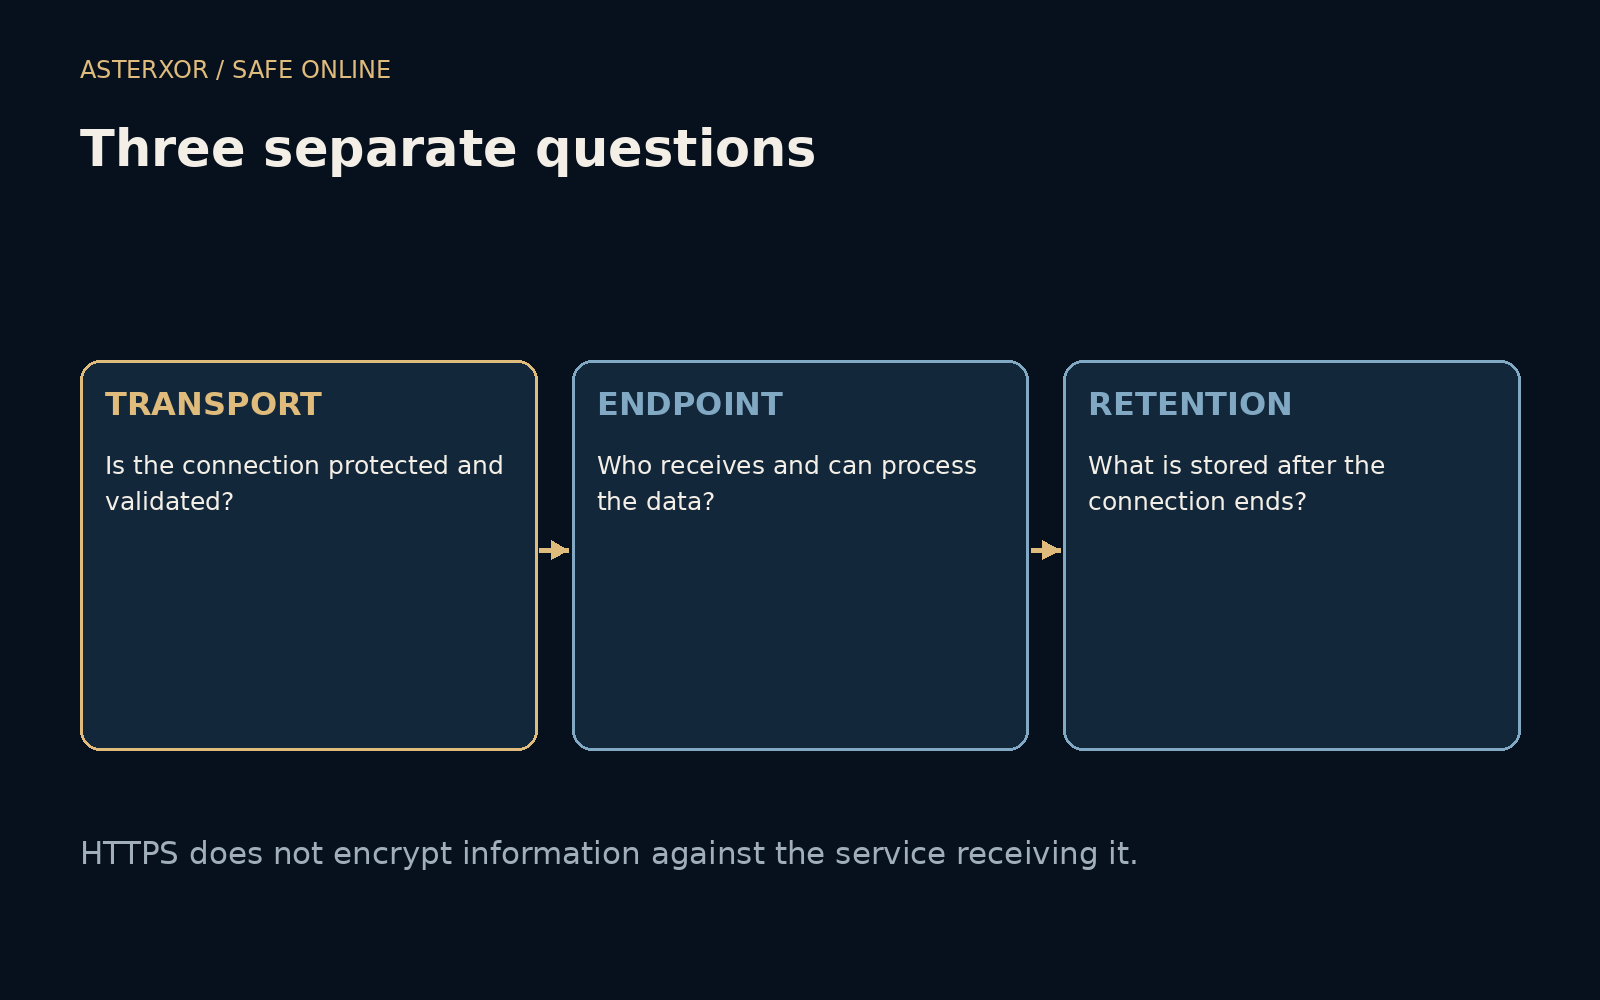
개인정보를 어디에 입력할지 고를 때 중요하다. 안전한 연결도 공유하고 싶지 않은 조직에 데이터를 정확히 전달할 수 있다. 조직의 목적, 접근 통제, 보관과 재공유는 별도 평가가 필요하다. 끝점과 그 뒤의 일이므로 연결 표시는 모두 답할 수 없다.
배경 정보는 남는다
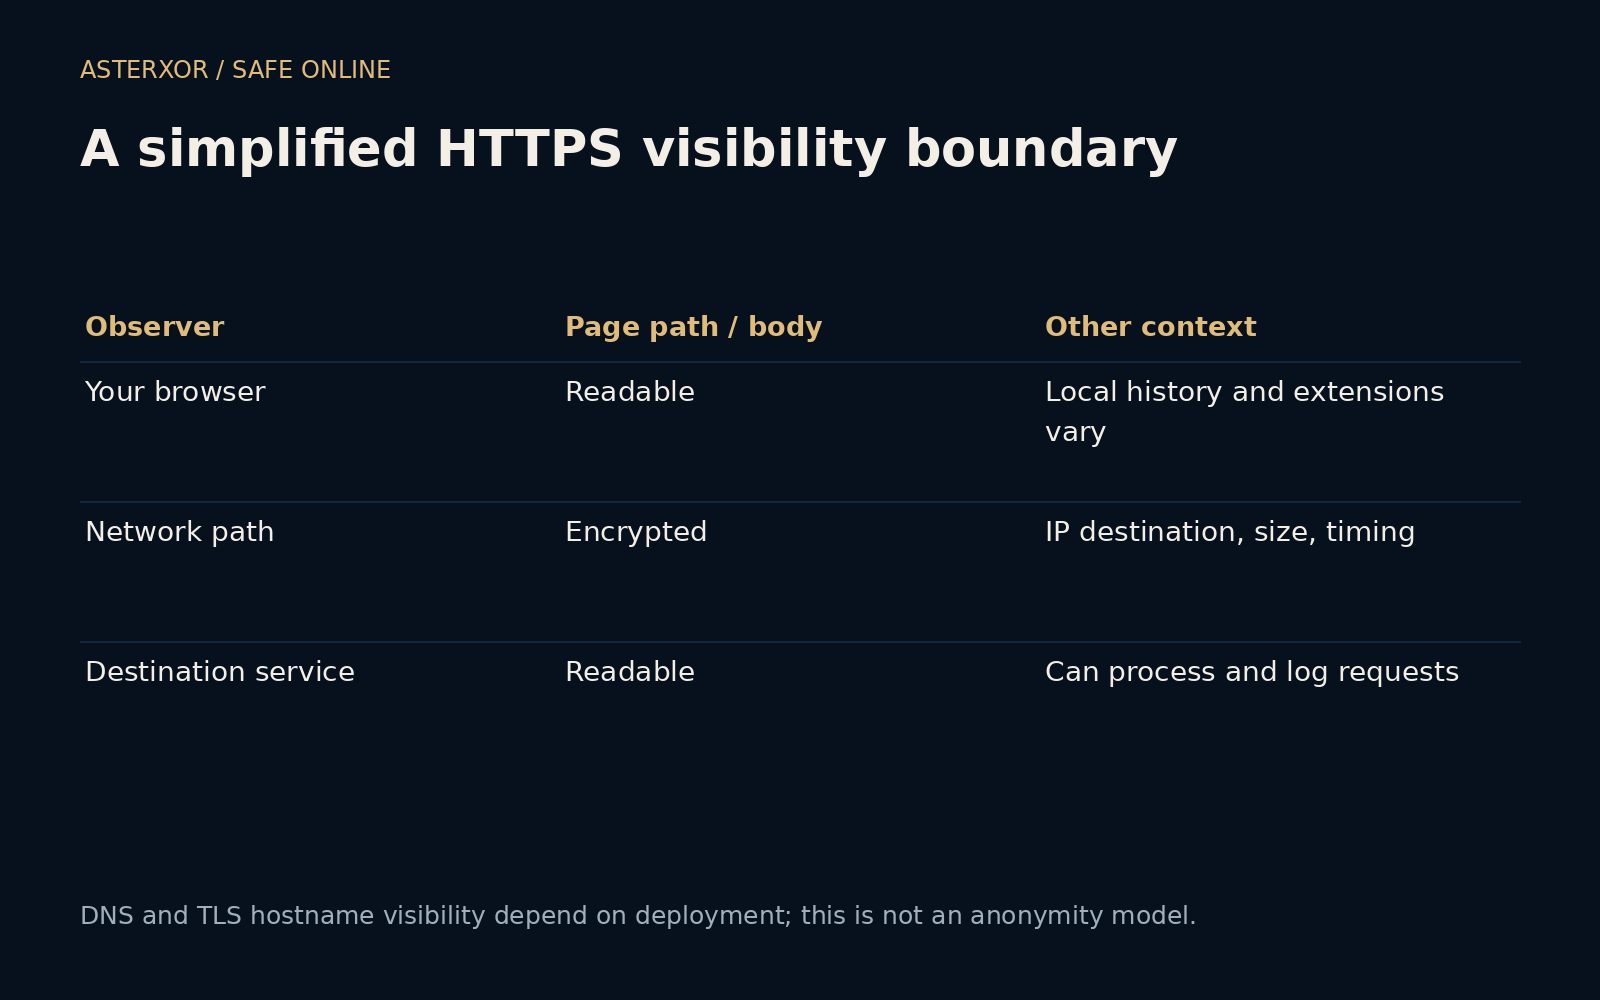
내용이 암호화돼도 일반 네트워크 경로는 목적지 IP, 패킷 크기와 시점을 관찰할 수 있다. 모든 메시지를 직접 보여 주지는 않지만 맥락을 제공할 수 있다. 호스트 이름 가시성은 DNS 전송, TLS 설정, 암호화된 클라이언트 헬로 사용 여부 등에 달렸다.
단순한 그림을 익명성 약속으로 읽지 말자. 암호화 DNS는 질의 관찰자를 바꾸고 VPN은 경로의 각 부분이 보는 연결을 바꾼다. 모든 관찰자가 사라지지는 않는다. 이 네트워크가 본문, 목적지 주소, 시간 중 무엇을 볼 수 있는지 구체적으로 물어야 한다.
주장의 지도 확인
스크립트는 브라우저, 네트워크 경로, 목적지 서비스의 작은 가시성 표다. 다섯 검사는 양 끝점의 내용 읽기, 네트워크의 보호된 경로 읽기 불가, 목적지 정보와 시간 관찰을 확인한다. 선언한 그림 가정의 일관성 검사다.
TLS 구현 시험, 패킷 캡처, 실제 네트워크 감시는 없었다. 배포 세부사항은 많이 생략했다. 암호화라는 말이 어디서나 보이지 않는다는 뜻으로 확대되지 않게 하는 설명이다. 특정 직장이나 브라우저, 제공자 환경은 실제 구성을 따로 살펴야 한다.
보호를 쓰되 모든 일을 맡기지 말자
브라우저 연결 검사를 유지하고 예상 밖 보안 경고는 페이지가 정상이라 주장해도 멈추자. 중요한 서비스에는 확인한 경로를 쓰고 소프트웨어를 업데이트하며 요청한 정보가 필요한지 판단한다. HTTPS와 함께 공유의 다른 부분을 다루는 선택이다.
연결을 끝내도 수신자가 이미 받은 내용은 지워지지 않는다. 계정 기록, 서버 로그, 다운로드 사본, 로컬 기록의 수명은 따로다. 보관과 삭제가 관심사라면 해당 서비스의 제어와 정책을 보자. 경계가 분명해야 보호된 길이 다음 판단에도 도움이 된다.
더 읽어 보기
RFC 8446: TLS 1.3 ↗MDN: Transport Layer Security ↗RFC 9849: TLS Encrypted Client Hello ↗공식 문서와 함께 읽으면 좋은 자료입니다.