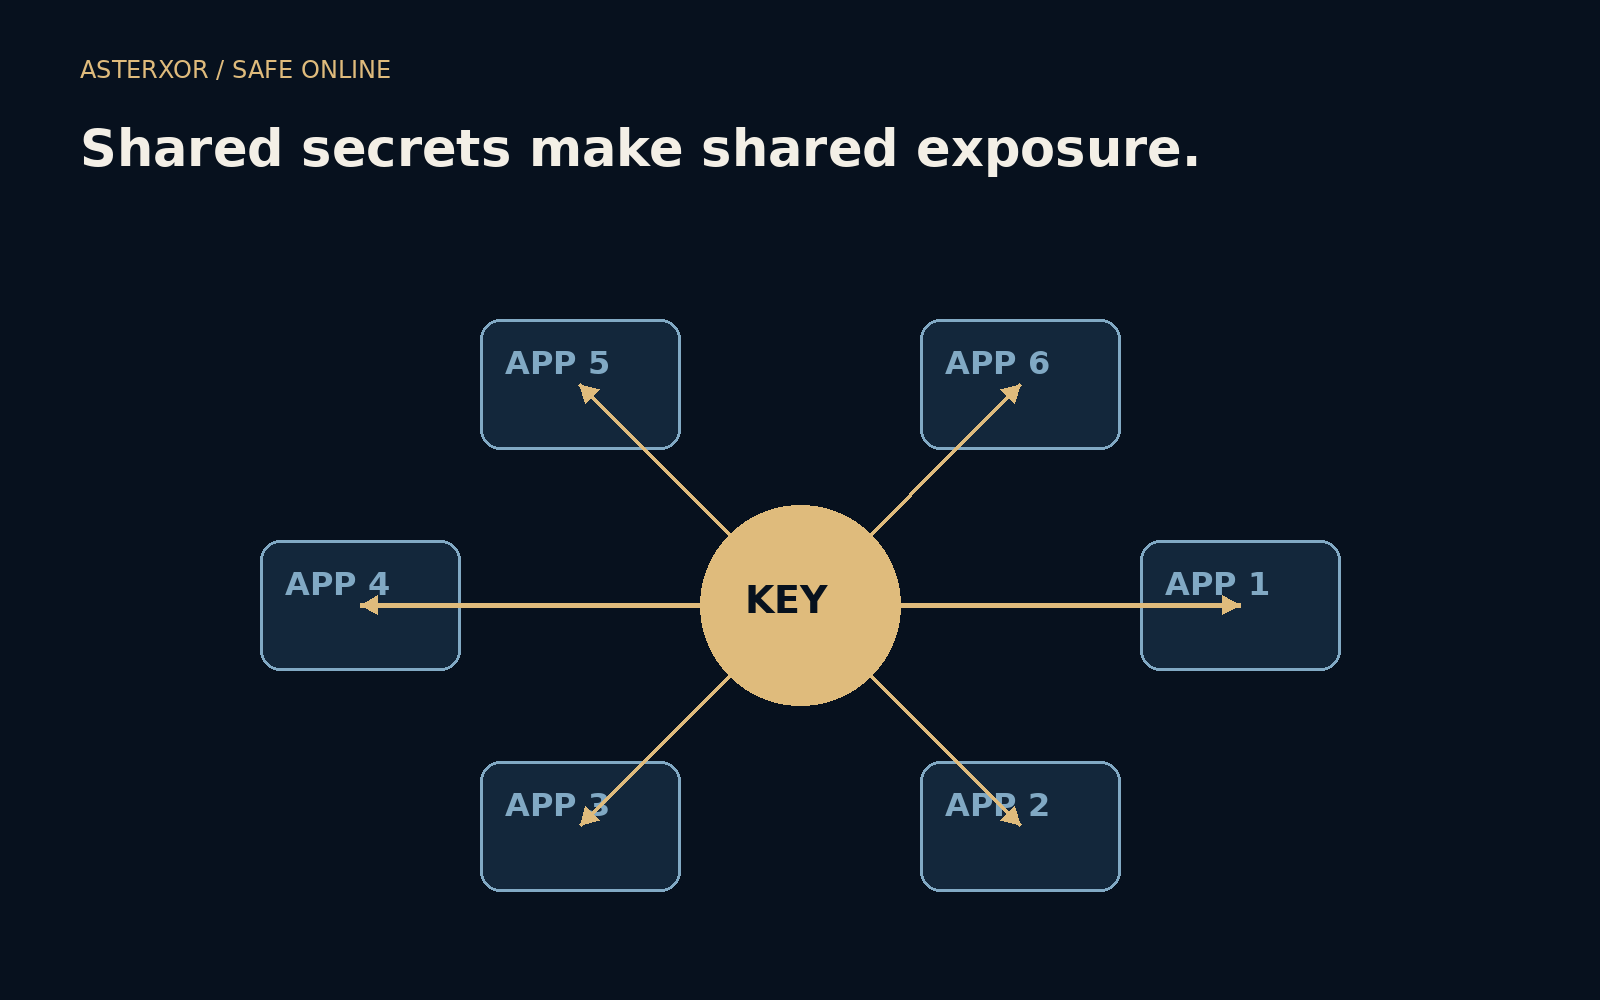
한 번 알아낸 비밀번호를 다시 추측할 필요는 없다.
여섯 계정을 웹사이트 목록 대신 방으로 생각해 보자. 같은 열쇠를 쓰는 방도 있고 복구 경로를 공유하는 방도 있으며 로그인 세션으로 이미 열린 방도 있다. 문제가 생기면 이런 관계가 중요해진다. 비밀번호 하나의 강도만 보면 다음 계정으로 이어지는 연결을 놓칠 수 있다.
고유한 비밀번호는 없어도 될 연결을 없앤다.
비밀 없이 관계를 그리자
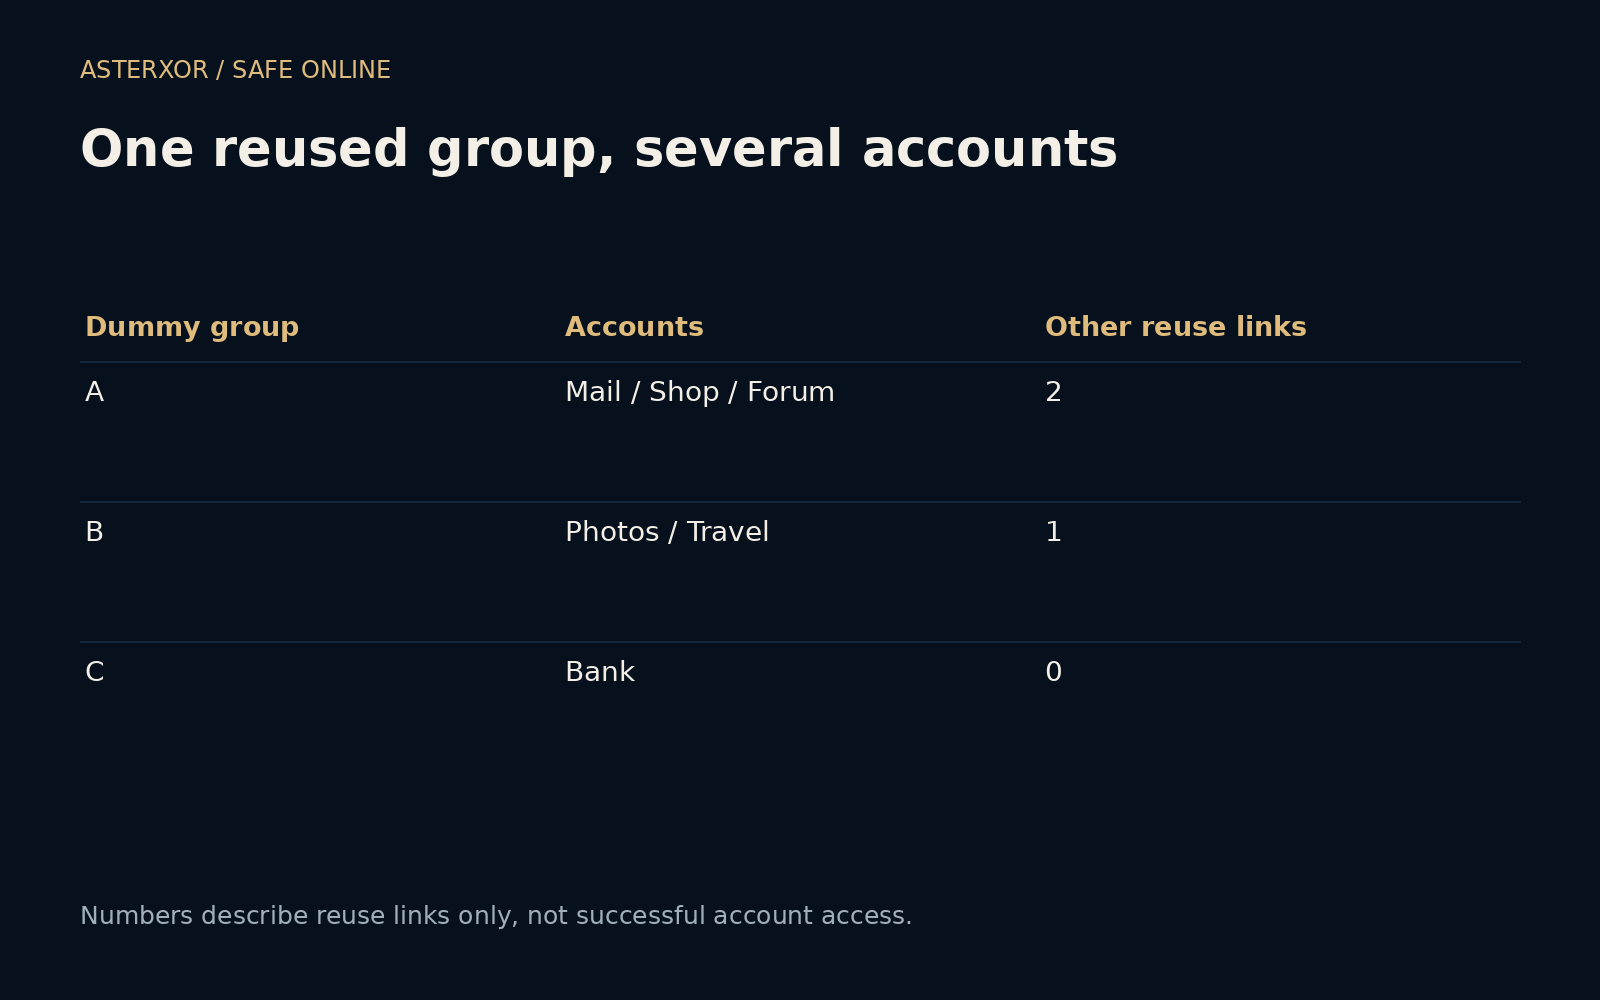
메일, 쇼핑, 게시판, 사진, 여행, 은행이라는 가상 계정 여섯 개를 사용했다. 실제 비밀번호 대신 A, B, C라는 그룹 표지만 부여했다. 메일·쇼핑·게시판은 A, 사진·여행은 B를 공유하고 은행은 C를 단독 사용한다. 민감한 내용을 수집하지 않아도 재사용 관계는 살펴볼 수 있다.
메일에서 시작하면 같은 비밀번호 그룹의 다른 계정이 둘, 사진에서는 하나, 은행에서는 없다. 이는 추가 재사용 관계의 수이지 침입 성공 횟수가 아니다. 실제 서비스에는 다른 인증 요소나 위험 검사, 별도의 사용자 이름이 있을 수 있다. 그림은 그런 시스템을 시험하지 않는다.
좋은 비밀번호도 공유하면 문제가 된다
독립적으로 생성한 비밀번호도 다른 서비스의 문제나 그럴듯한 요청 때문에 알려질 수 있다. 정확한 값이 알려지면 같은 값을 쓰는 다른 계정에 넓은 검색 공간은 도움이 되지 않는다. 재사용은 노출된 정보 하나를 여러 곳에서 의미 있는 정보로 바꾼다.
서비스마다 접미사나 익숙한 글자 하나를 바꾸는 것으로는 관계를 확실히 끊기 어렵다. 다른 사람이 규칙을 추측할 수 있기 때문이다. 비밀번호 관리자는 완전히 다른 값을 보관해 기억 부담을 줄인다. 중요한 기반이 되는 만큼 관리자 자체의 접근과 복구도 잘 보호해야 한다.
메일함은 또 다른 연결이다
비밀번호가 달라도 모든 계정이 독립적인 것은 아니다. 주요 메일함은 여러 서비스의 재설정 링크를 받을 수 있다. 메일함에 접근하지 못하거나 침해당하면 복구 경로는 여전히 연결된다. 따라서 메일을 중요하지 않은 로그인 하나로 취급하지 말고 일찍 살펴볼 필요가 있다.
각 실제 서비스에서 복구 메시지의 목적지, 이메일의 유효성, 오래된 전화번호의 연결 여부를 확인하자. 구체적인 값을 공개 표에 적을 필요는 없다. 개인 지도에는 서비스 이름과 의존성 화살표면 충분한 경우가 많다. 실제 복구 비밀은 적절히 보호된 장소에 둔다.
순서를 정해 연결을 바꾸자
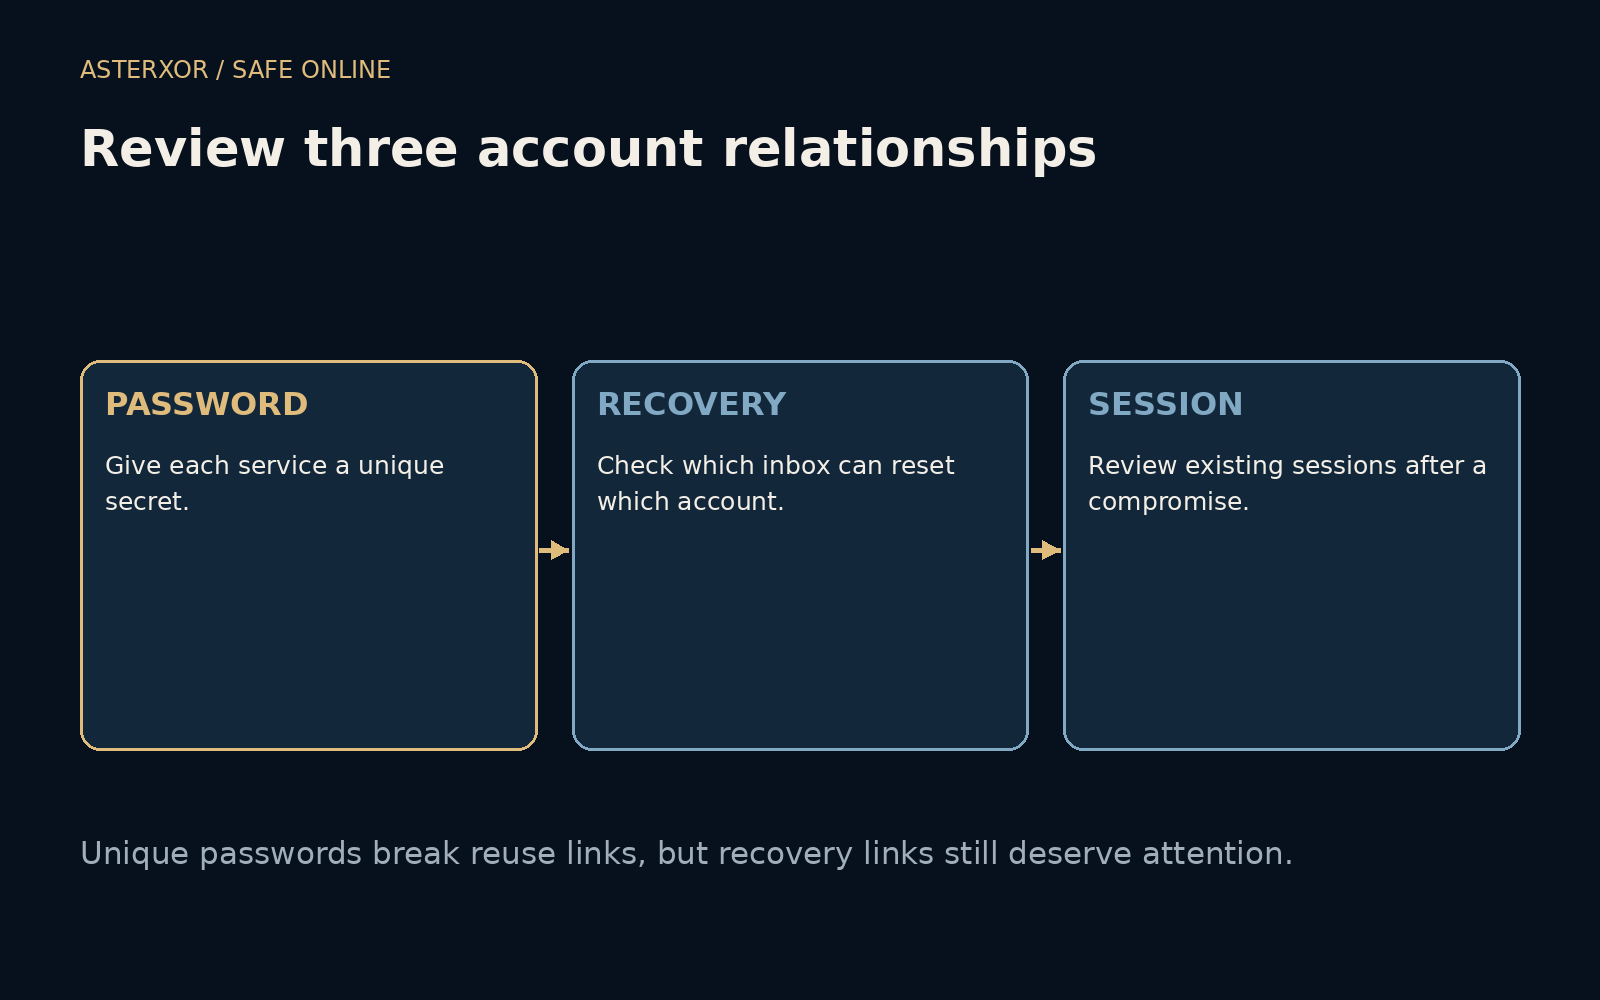
알려진 사고가 없다면 중요한 계정과 재사용이 확인된 곳부터 시작한다. 고유한 생성 비밀번호로 바꾸고 더 강한 로그인 보호를 켜며 복구 수단을 확인한다. 예상 가능한 공통 비밀번호를 주기적으로 다른 공통 비밀번호로 바꾸는 것보다 유용하다. 특정 노출을 안내받았다면 서비스 지침을 따른다.
침해가 의심되면 별도로 확인한 공식 앱이나 주소로 접속한다. 해당 비밀번호와 다른 곳의 재사용 값을 바꾸고 복구 설정과 낯선 세션을 확인하거나 해제한다. 비밀번호 변경이 모든 세션을 끝내지는 않는다. 통제권을 되찾지 못하면 예상치 못한 메시지와 협상하지 말고 공식 복구 절차를 사용한다.
지도를 단순하게 만들자
모형에서 여섯 계정에 각기 다른 표지를 주면 재사용 연결은 모두 사라진다. 유용한 구조적 결과지만 여섯 계정이 안전하다는 보장은 아니다. 기기, 업데이트, 사기성 요청과 복구 방식도 중요하다. 목표는 피할 수 있는 공통 의존성을 없애는 것이다.
계정 전체를 하루 저녁에 정리할 필요는 없다. 메일이나 금융 계정처럼 잃으면 일상이 불편해질 서비스부터 시작해 범위를 넓히자. 로그아웃 전에 새 정보를 저장하고 실제 서비스에서 작동하는지 확인한다. 미완성 재설정을 여러 개 남기는 것보다 차분한 순서가 낫다.
더 읽어 보기
CISA: Use strong passwords ↗NIST: Digital Identity Guidelines, Authentication and Authenticator Management ↗공식 문서와 함께 읽으면 좋은 자료입니다.